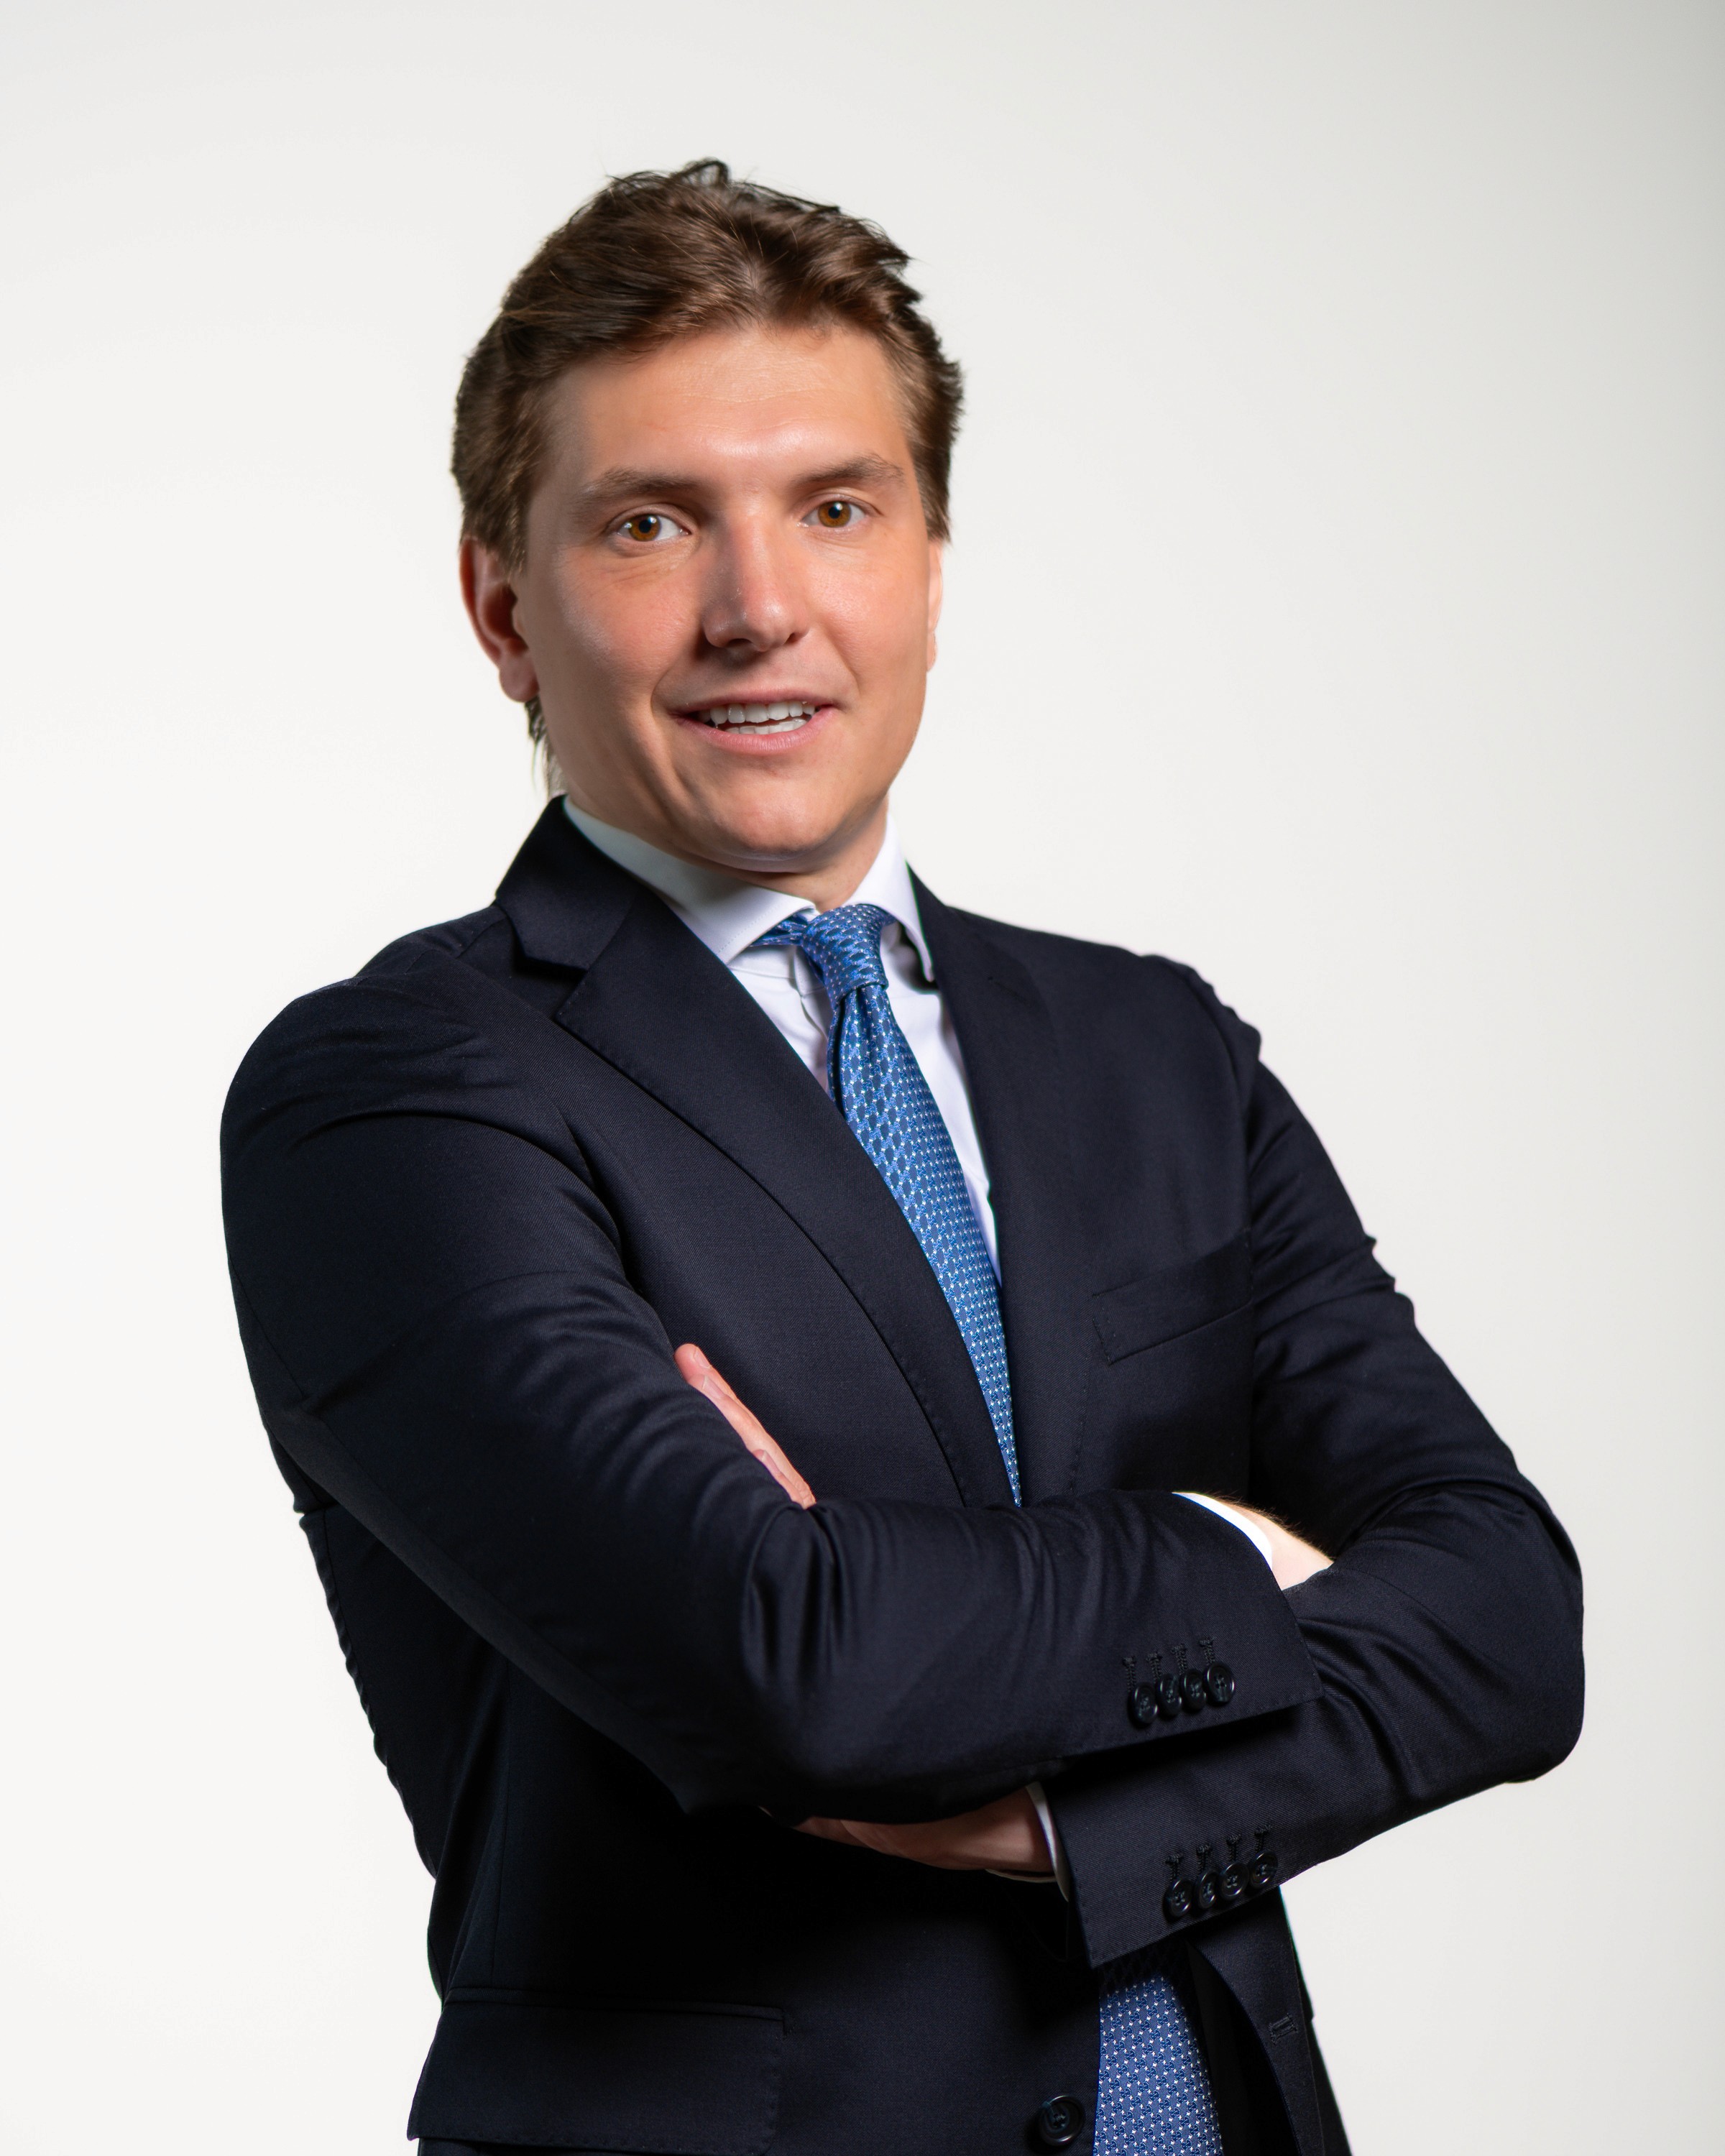
Portrait photo of a Complaion team member

Carla di Franco

Carla di Franco

Customer Success y Auditora Líder ISO 27001

Customer Success y Auditora Líder ISO 27001

Carla di Franco es Customer Success Specialist y Lead Auditor ISO 27001. Con formación jurídica, empezó su carrera apoyando a clientes de los sectores sanitario y de recursos humanos. Se incorporó a Complaion para acompañar a más de 120 pymes de más de 10 sectores, con fuerte presencia en IT y salud. Auditora certificada ISO 27001, se la valora por su capacidad para simplificar conceptos tradicionalmente difíciles de aplicar, sobre todo en las pequeñas empresas. Habla italiano, español, inglés y francés.

+8

Más de 95 auditorías

ÁREAS DE COMPETENCIA

ISO 9001

ISO 14001

Sistemas de Gestión

Auditorías Internas

ARTÍCULOS DE MARCA

Carla di Franco

Carla di Franco

Guías obligatorias publicadas por

Guías obligatorias publicadas por

Las medidas mínimas de ciberseguridad que toda pyme debería tener
Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes
Ciberseguridad pymes

ISO 27001

Las medidas mínimas de ciberseguridad que toda pyme debería tener

MFA, copias de seguridad, actualizaciones, formación: la mayoría de los ataques aprovecha carencias básicas. Una checklist por prioridades para pymes.

Las medidas mínimas de ciberseguridad que toda pyme debería tener
Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes Ciberseguridad pymes
Ciberseguridad pymes

ISO 27001

Las medidas mínimas de ciberseguridad que toda pyme debería tener

MFA, copias de seguridad, actualizaciones, formación: la mayoría de los ataques aprovecha carencias básicas. Una checklist por prioridades para pymes.

ISO 27001 y NIS2: por qué la certificación es el mejor camino para adaptarte
ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2
ISO 27001 + NIS2

NIS2

ISO 27001 y NIS2: por qué la certificación es el mejor camino para adaptarte

Por qué la ISO 27001 es el camino más sólido para adaptarte a la NIS2: un solo sistema, evidencias listas para la ACN y pocos pasos extra que integrar.

ISO 27001 y NIS2: por qué la certificación es el mejor camino para adaptarte
ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2
ISO 27001 + NIS2

NIS2

ISO 27001 y NIS2: por qué la certificación es el mejor camino para adaptarte

Por qué la ISO 27001 es el camino más sólido para adaptarte a la NIS2: un solo sistema, evidencias listas para la ACN y pocos pasos extra que integrar.

SOC 2 o ISO 27001: cuál necesita tu empresa y cómo obtener ambos trabajando una sola vez
SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001
SOC 2 o ISO 27001

ISO 27001

SOC 2 o ISO 27001: cuál necesita tu empresa y cómo obtener ambos trabajando una sola vez

Los clientes de EE. UU. piden el SOC 2, los europeos la ISO 27001. Diferencias, puntos en común y cómo obtener ambos trabajando una vez.

SOC 2 o ISO 27001: cuál necesita tu empresa y cómo obtener ambos trabajando una sola vez
SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001
SOC 2 o ISO 27001

ISO 27001

SOC 2 o ISO 27001: cuál necesita tu empresa y cómo obtener ambos trabajando una sola vez

Los clientes de EE. UU. piden el SOC 2, los europeos la ISO 27001. Diferencias, puntos en común y cómo obtener ambos trabajando una vez.

Solicita información

Te ayudamos a certificarte rápidamente.

©2026 Complaion. Todos los derechos reservados / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano
PEC: part@pec.it, Capital Social: €17.017,18, REA MI-2690509

Solicita información

Te ayudamos a certificarte rápidamente.

©2026 Complaion. Todos los derechos reservados / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano PEC: part@pec.it, Capital Social: 17.017,18 €, REA MI-2690509

Solicita información

Te ayudamos a certificarte rápidamente.

©2026 Complaion. Todos los derechos reservados / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano PEC: part@pec.it, Capital Social: 17.017,18 €, REA MI-2690509