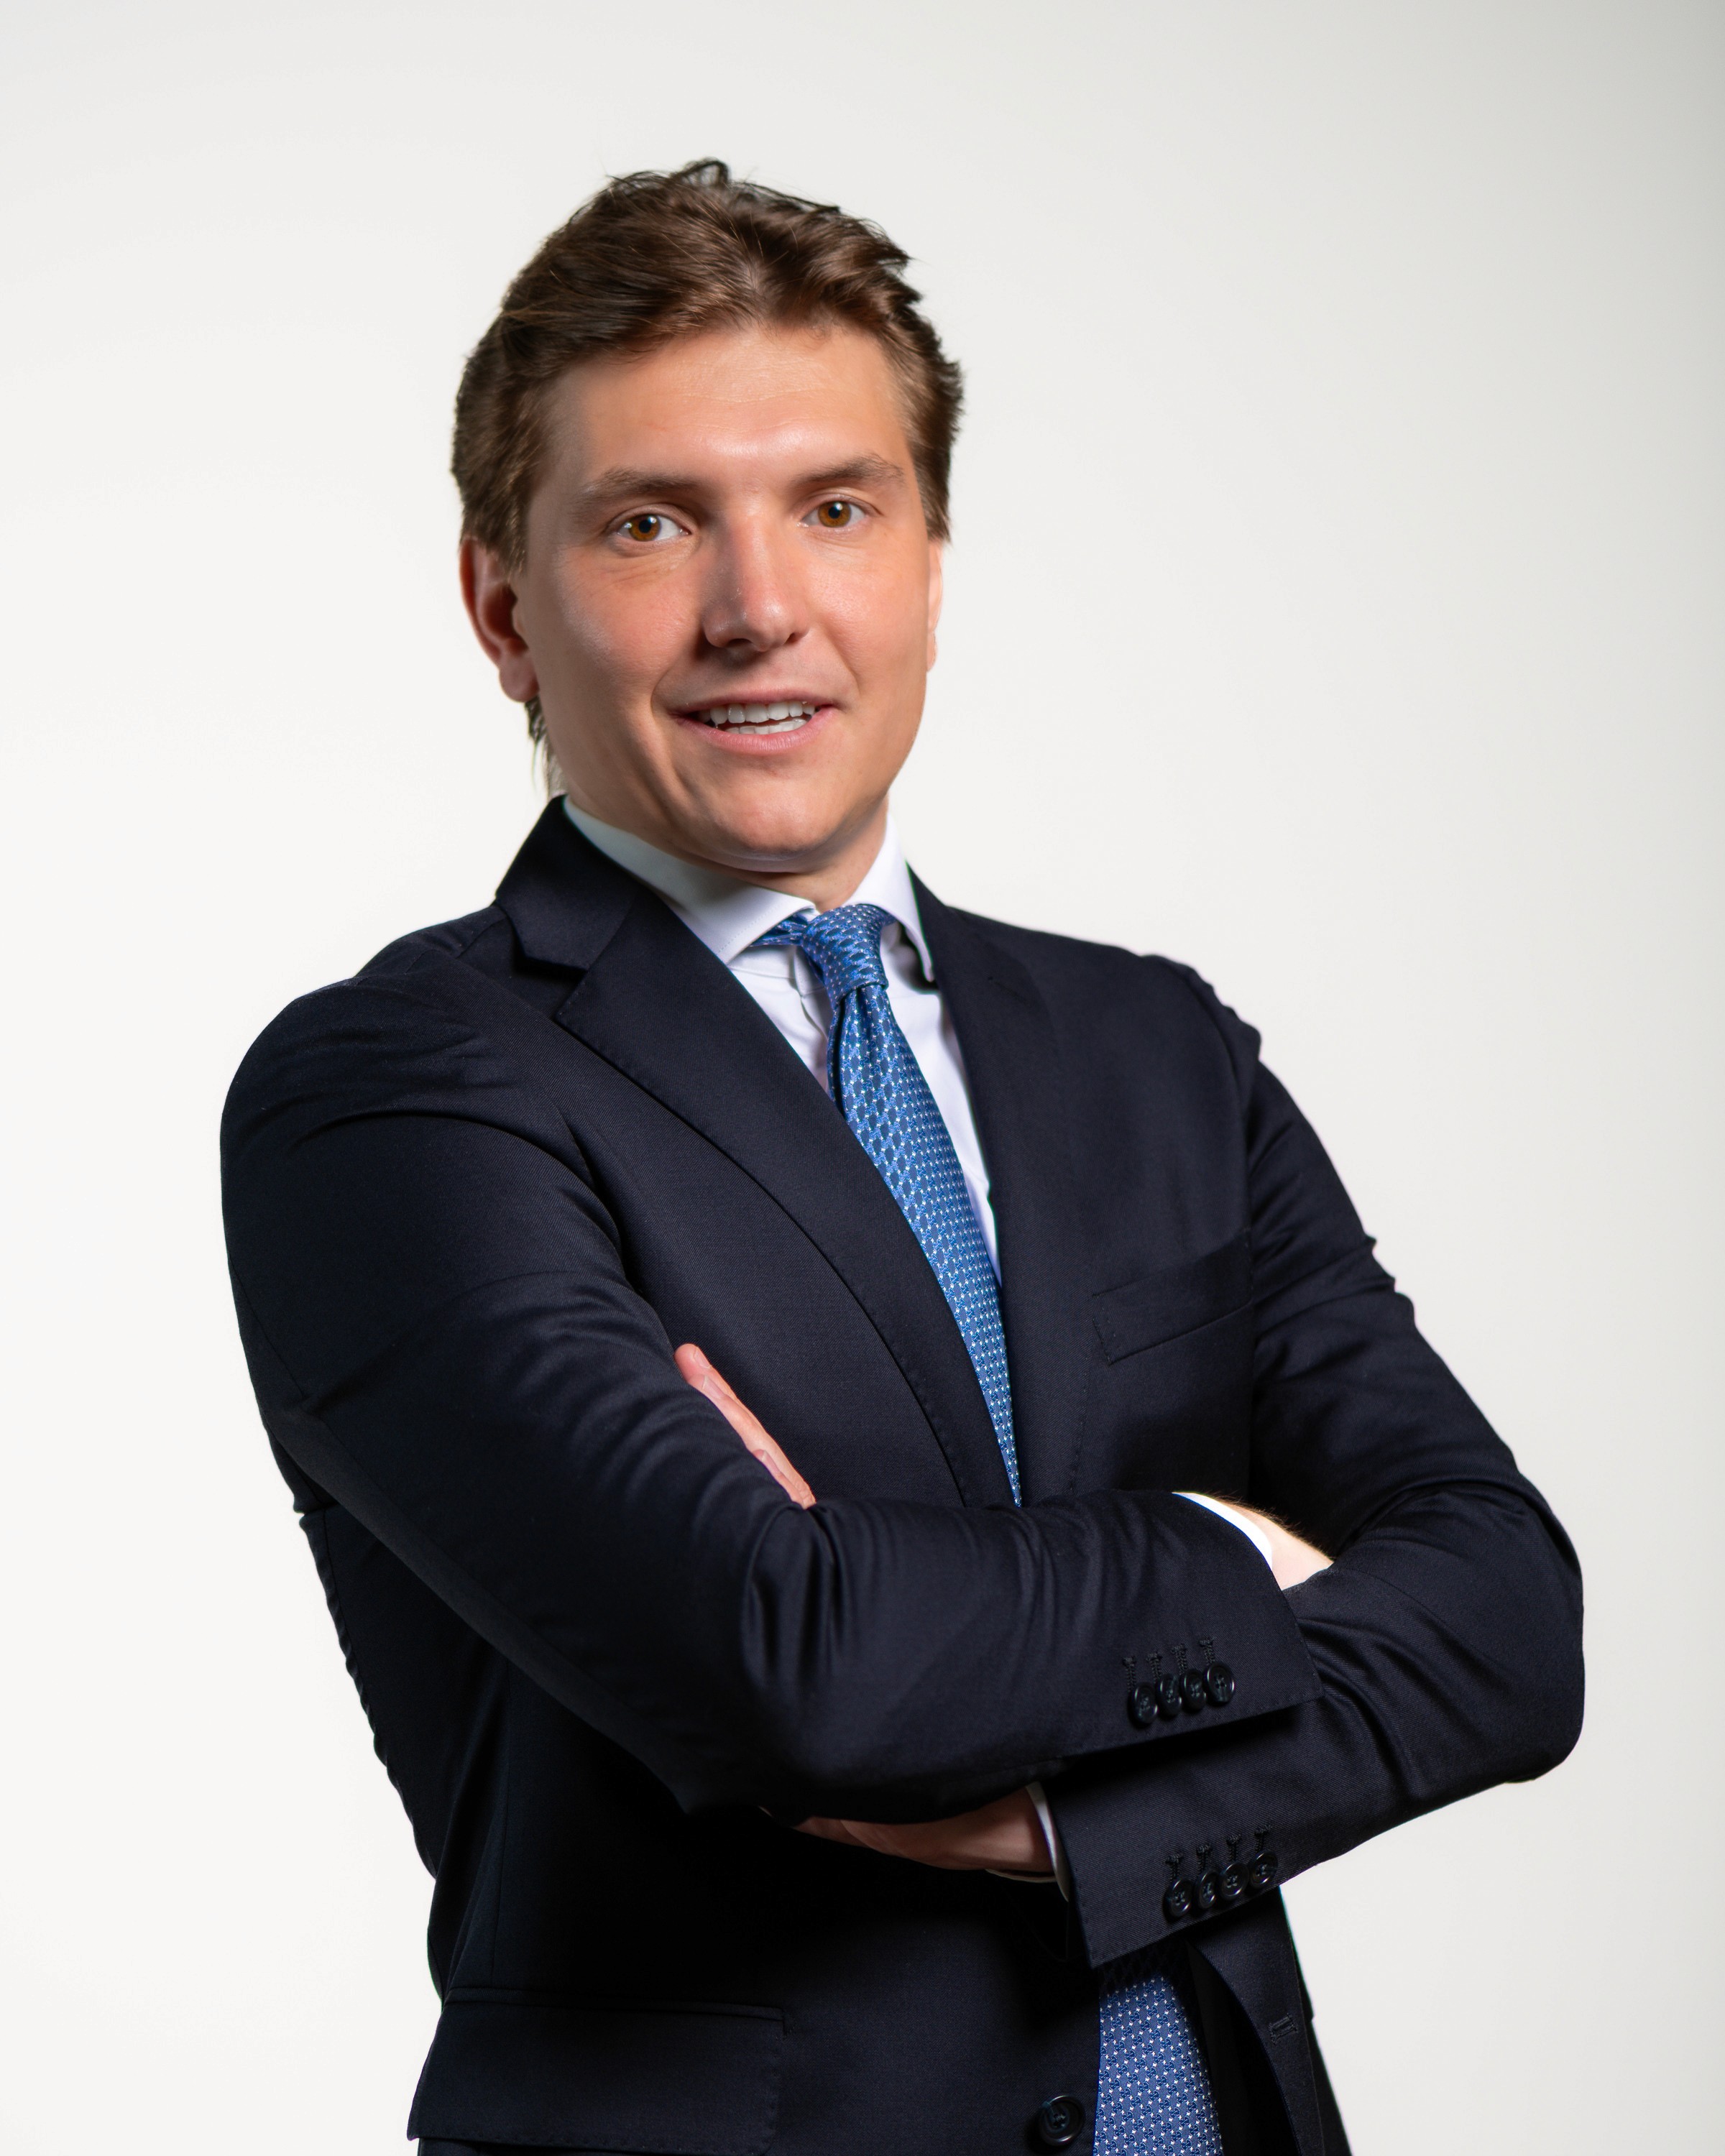
Portrait photo of a Complaion team member

Carla di Franco

Carla di Franco

Customer Success & Lead Auditor ISO 27001

Customer Success & Lead Auditor ISO 27001

Carla di Franco is a Customer Success specialist and an ISO 27001 Lead Auditor. With a background in law, she began her career supporting clients in the healthcare and HR sectors. She joined Complaion to assist over 120 SMEs across more than 10 industries, with a significant presence in IT and healthcare. A certified ISO 27001 Auditor, Carla is valued for her ability to simplify concepts that are traditionally difficult to implement, particularly for small businesses. She is multilingual, speaking Italian, Spanish, English, and French.

+8

95+ audits

AREAS OF EXPERTISE

ISO 9001

ISO 14001

Management Systems

Audit Interni

SIGNED ARTICLES

Carla di Franco

Carla di Franco

published these articles.

published these articles.

The minimum cybersecurity measures every SME should have
SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity
SME cybersecurity

ISO 27001

The minimum cybersecurity measures every SME should have

MFA, backups, updates, training: most attacks exploit basic gaps. A checklist of minimum cybersecurity measures for SMEs, in order of priority.

The minimum cybersecurity measures every SME should have
SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity SME cybersecurity
SME cybersecurity

ISO 27001

The minimum cybersecurity measures every SME should have

MFA, backups, updates, training: most attacks exploit basic gaps. A checklist of minimum cybersecurity measures for SMEs, in order of priority.

ISO 27001 and NIS2: why certification is the best route to compliance
ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2
ISO 27001 + NIS2

NIS2

ISO 27001 and NIS2: why certification is the best route to compliance

Why ISO 27001 is the most solid route to NIS2 compliance: one system, evidence ready for the ACN and a few extra steps to integrate.

ISO 27001 and NIS2: why certification is the best route to compliance
ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2
ISO 27001 + NIS2

NIS2

ISO 27001 and NIS2: why certification is the best route to compliance

Why ISO 27001 is the most solid route to NIS2 compliance: one system, evidence ready for the ACN and a few extra steps to integrate.

SOC 2 vs ISO 27001: which one your company needs and how to obtain both by working only once
SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001
SOC 2 vs ISO 27001

ISO 27001

SOC 2 vs ISO 27001: which one your company needs and how to obtain both by working only once

US clients ask for SOC 2, European ones for ISO 27001. Differences, common ground and how to obtain both by working on your controls once.

SOC 2 vs ISO 27001: which one your company needs and how to obtain both by working only once
SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001 SOC 2 vs ISO 27001
SOC 2 vs ISO 27001

ISO 27001

SOC 2 vs ISO 27001: which one your company needs and how to obtain both by working only once

US clients ask for SOC 2, European ones for ISO 27001. Differences, common ground and how to obtain both by working on your controls once.

REQUEST INFORMATION

We help you get

certified quickly.

©2026 Complaion. All Rights Reserved / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano
PEC: part@pec.it, Capitale Sociale: €17.017,18, REA MI-2690509

REQUEST INFORMATION

We help you get certified quickly.

©2026 Complaion. All Rights Reserved / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano PEC: part@pec.it, Capitale Sociale: €17.017,18, REA MI-2690509

REQUEST INFORMATION

We help you
get certified quickly.

©2026 Complaion. All Rights Reserved / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano PEC: part@pec.it, Capitale Sociale: €17.017,18, REA MI-2690509