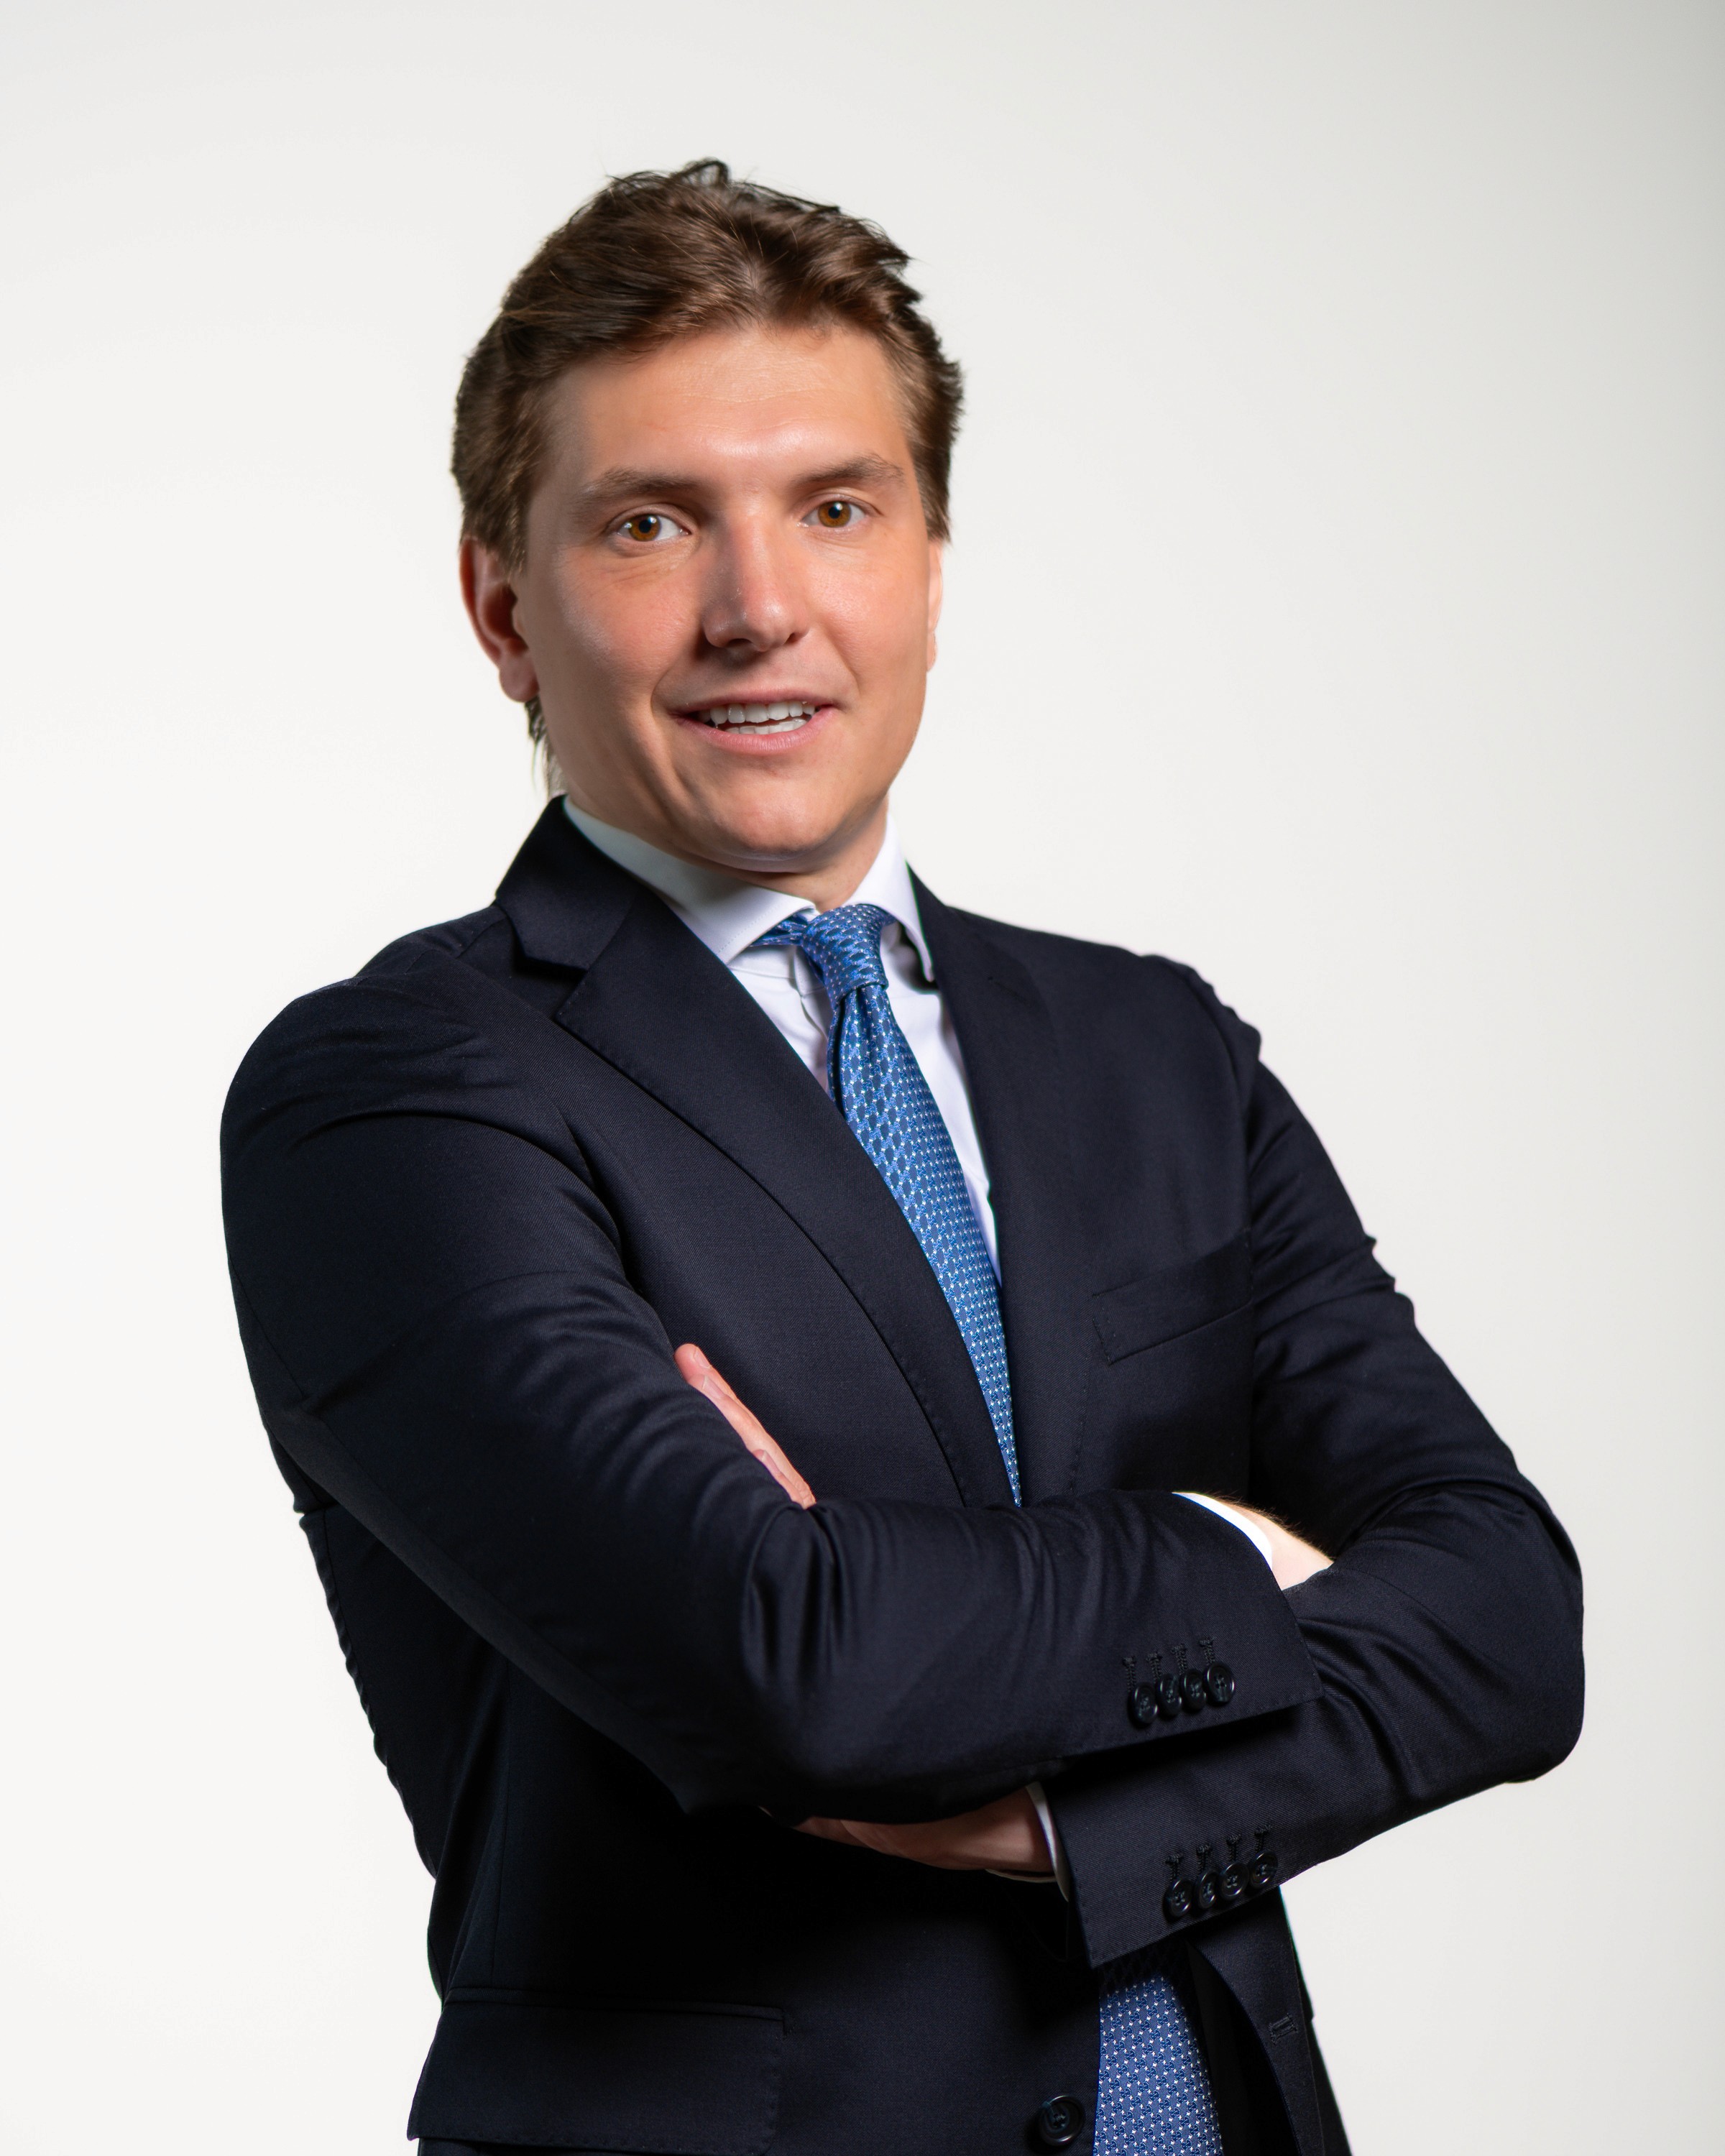
Portrait photo of a Complaion team member

Carla di Franco

Carla di Franco

Customer Success & Lead Auditor ISO 27001

Customer Success & Lead Auditor ISO 27001

Carla di Franco è Customer Success e Lead Auditor ISO 27001. Con un background in giurisprudenza, ha iniziato la sua carriera supportando clienti nei settori sanitario e delle risorse umane. È entrata a far parte di Complaion per assistere oltre 120 PMI in più di 10 settori, con una presenza significativa nell'IT e nella sanità. Auditor certificata ISO 27001, Carla è apprezzata per la sua capacità di semplificare concetti tradizionalmente difficili da implementare, in particolare per le piccole imprese. È multilingue e parla italiano, spagnolo, inglese e francese.

+8

Oltre 95 audit

AREE DI COMPETENZA

ISO 9001

ISO 14001

Sistemi di Gestione

Audit Interni

ARTICOLI FIRMATI

Carla di Franco

Carla di Franco

ha pubblicato questi articoli.

ha pubblicato questi articoli.

Le misure minime di cybersecurity che ogni PMI dovrebbe avere
Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI
Cybersecurity PMI

ISO 27001

Le misure minime di cybersecurity che ogni PMI dovrebbe avere

MFA, backup, aggiornamenti, formazione: la maggior parte degli attacchi sfrutta lacune di base. Una checklist in ordine di priorità per le PMI.

Le misure minime di cybersecurity che ogni PMI dovrebbe avere
Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI Cybersecurity PMI
Cybersecurity PMI

ISO 27001

Le misure minime di cybersecurity che ogni PMI dovrebbe avere

MFA, backup, aggiornamenti, formazione: la maggior parte degli attacchi sfrutta lacune di base. Una checklist in ordine di priorità per le PMI.

ISO 27001 e NIS2: perché la certificazione è la strada migliore per adeguarti
ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2
ISO 27001 + NIS2

NIS2

ISO 27001 e NIS2: perché la certificazione è la strada migliore per adeguarti

Perché la ISO 27001 è la strada più solida per adeguarti alla NIS2: un solo sistema, evidenze pronte per l'ACN e pochi passi in più da integrare.

ISO 27001 e NIS2: perché la certificazione è la strada migliore per adeguarti
ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2 ISO 27001 + NIS2
ISO 27001 + NIS2

NIS2

ISO 27001 e NIS2: perché la certificazione è la strada migliore per adeguarti

Perché la ISO 27001 è la strada più solida per adeguarti alla NIS2: un solo sistema, evidenze pronte per l'ACN e pochi passi in più da integrare.

SOC 2 o ISO 27001: quale serve alla tua azienda e come ottenerli lavorando una volta sola
SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001
SOC 2 o ISO 27001

ISO 27001

SOC 2 o ISO 27001: quale serve alla tua azienda e come ottenerli lavorando una volta sola

I clienti americani chiedono il SOC 2, quelli europei la ISO 27001. Differenze, punti in comune e come ottenerli lavorando una volta sui controlli.

SOC 2 o ISO 27001: quale serve alla tua azienda e come ottenerli lavorando una volta sola
SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001 SOC 2 o ISO 27001
SOC 2 o ISO 27001

ISO 27001

SOC 2 o ISO 27001: quale serve alla tua azienda e come ottenerli lavorando una volta sola

I clienti americani chiedono il SOC 2, quelli europei la ISO 27001. Differenze, punti in comune e come ottenerli lavorando una volta sui controlli.

RICHIEDI INFORMAZIONI

Ti aiutiamo a certificarti velocemente.

©2026 Complaion. All Rights Reserved / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano
PEC: part@pec.it, Capitale Sociale: €17.017,18, REA MI-2690509

RICHIEDI INFORMAZIONI

Ti aiutiamo a certificarti velocemente.

©2026 Complaion. All Rights Reserved / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano PEC: part@pec.it, Capitale Sociale: €17.017,18, REA MI-2690509

RICHIEDI INFORMAZIONI

Ti aiutiamo a certificarti velocemente.

©2026 Complaion. All Rights Reserved / Complaion S.r.l., P. IVA 12884580965, Via R. Amundsen 5, Milano PEC: part@pec.it, Capitale Sociale: €17.017,18, REA MI-2690509